


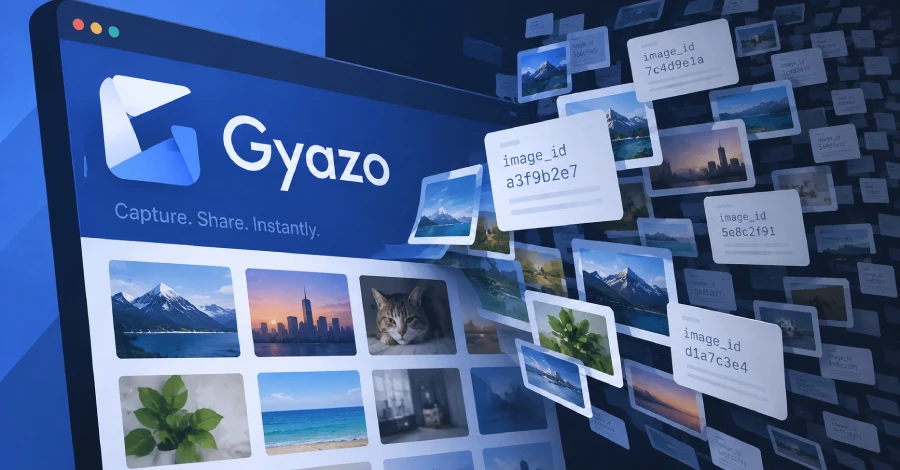
O Gyazo confirmou uma fuga de dados com impacto em cerca de 23,62 milhões de registos associados a utilizadores e em aproximadamente 490 milhões de registos de metadados de imagens. A Helpfeel, empresa responsável pelo serviço de capturas de ecrã, divulgou o incidente a 16 de setembro, depois de detetar atividade suspeita cinco dias antes.
O número de registos não corresponde necessariamente ao mesmo número de pessoas. A empresa explica que o conjunto inclui contas anónimas, sem endereço de correio eletrónico registado, e continua a apurar quantos utilizadores tiveram dados pessoais expostos.
Que dados ficaram expostos
A informação varia de conta para conta, mas pode incluir nome ou alcunha, endereço de correio eletrónico, hash da palavra-passe, identificadores de utilizador e dispositivo, identificador de sessão e dados de perfil. Nos casos em que existiam ligações a outros serviços, também podem estar envolvidos um token de integração com o X e o endereço usado no início de sessão da Google.
A Helpfeel afirma que não foram expostos números de cartões nem outros dados de pagamento. Ainda assim, a presença de endereços de correio eletrónico, hashes de palavras-passe e identificadores de sessão cria riscos de tentativas de acesso indevido, reutilização de credenciais e mensagens de phishing dirigidas aos utilizadores.
A empresa diz ter analisado os dados de autenticação envolvidos e aplicado invalidações e restrições, sem detalhar publicamente quais os elementos afetados por essas medidas.
Metadados podem revelar capturas antigas
A segunda parte do incidente envolve cerca de 490 milhões de registos de metadados, sobretudo ligados a imagens guardadas até janeiro de 2019. Este conjunto representa aproximadamente 14,4% dos dados relacionados com imagens no serviço. Foram ainda obtidos metadados de cerca de 2,4 milhões de imagens através de filtros que a empresa não especificou.
Os campos podem incluir o identificador usado para construir o endereço da imagem, o IP de origem, informações do dispositivo, dados de localização EXIF, texto reconhecido por OCR, título e endereço de origem. A exposição do identificador é especialmente sensível porque pode permitir reconstruir ligações e visualizar capturas sem autorização.
A Helpfeel suspendeu temporariamente o acesso a algumas imagens e confirmou que o atacante obteve uma lista que identificava conteúdos privados. A investigação ainda não determinou se esses conteúdos foram efetivamente vistos, mas a empresa não exclui essa possibilidade. Também não encontrou indícios de perda de ficheiros.
O que devem considerar os utilizadores
O ataque começou a 11 de setembro através de uma vulnerabilidade no servidor de carregamento de imagens. O intruso conseguiu executar comandos e chegar à base de dados. A Helpfeel afirma que bloqueou as vias de acesso e corrigiu a falha a 12 de setembro, confirmou a extração de informação a 14 e comunicou o caso à autoridade japonesa de proteção de dados no dia seguinte.
A recomendação oficial é mudar a palavra-passe do Gyazo. Quem usou a mesma credencial, ou uma variante semelhante, noutros serviços deve alterá-la também. Convém ainda desconfiar de mensagens que mencionem o incidente, sobretudo se pedirem códigos de acesso, dados pessoais ou a abertura urgente de uma ligação.
Há informação importante por esclarecer, incluindo o número real de pessoas afetadas, quais as sessões ou integrações invalidadas e o alcance exato sobre imagens privadas. Até a investigação terminar, os utilizadores devem tratar capturas antigas como potencialmente expostas quando contenham informação sensível.
Fontes: Helpfeel · The Hacker News · Cybernews

