


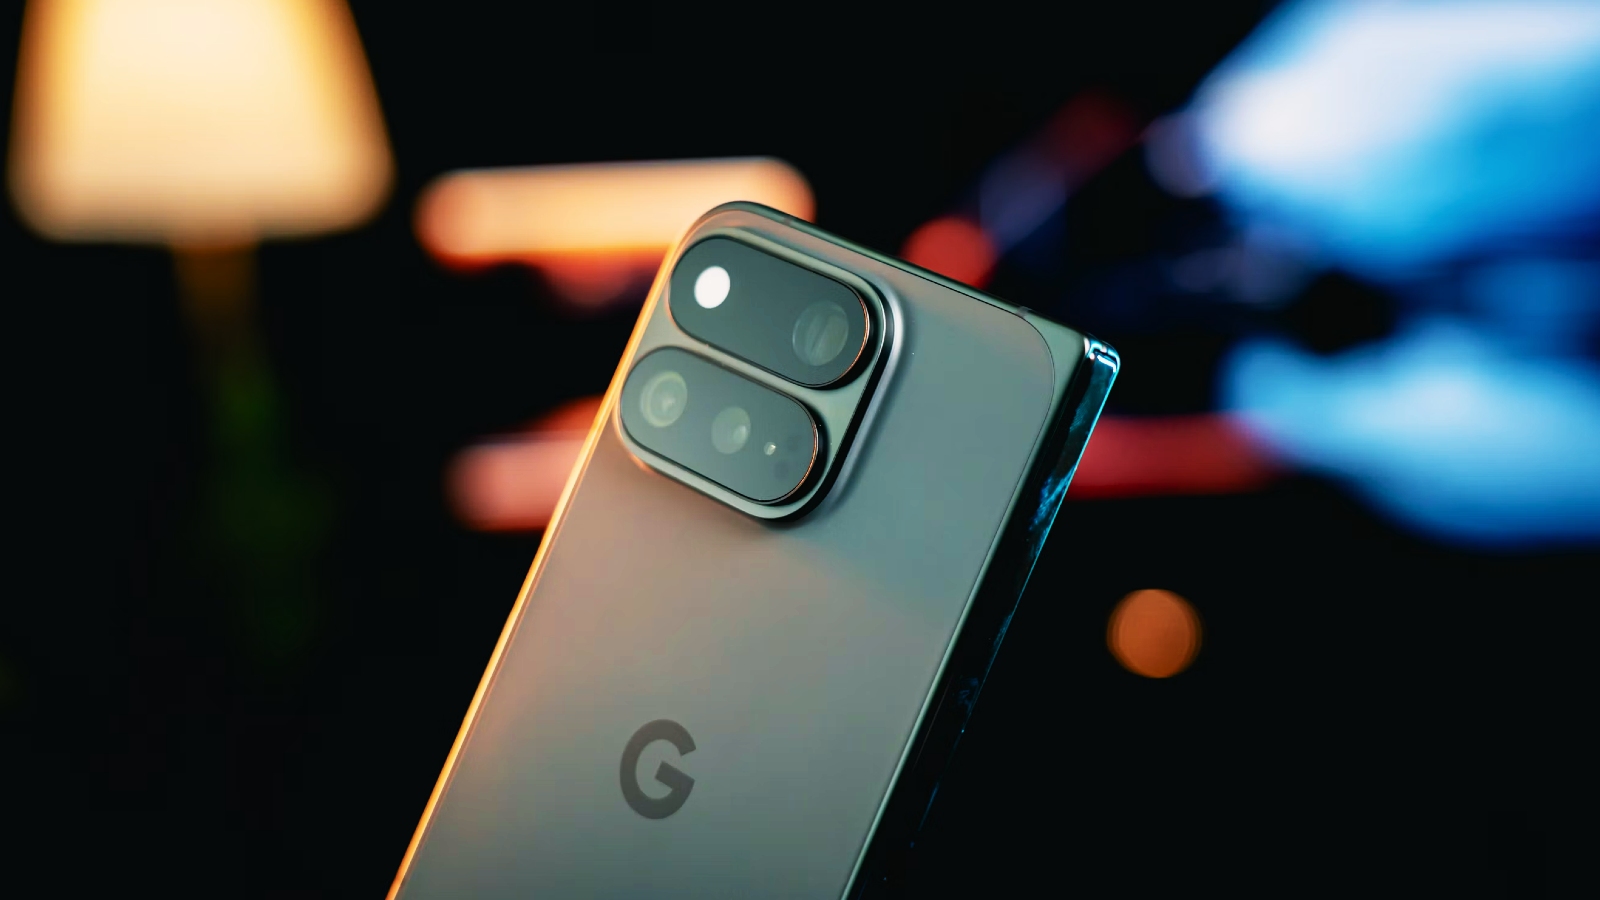
A Google publicou uma atualização de segurança para os telemóveis Pixel que corrige 110 vulnerabilidades, incluindo uma falha que já terá sido explorada em ataques limitados e direcionados. A empresa recomenda que todos os equipamentos ainda suportados instalem o nível de correção de 5 de setembro de 2026.
A vulnerabilidade mais urgente é identificada como CVE-2026-58704. Afeta o modem dos Pixel e pode permitir a um atacante elevar privilégios no equipamento. A Google não divulgou quem foi atacado nem a dimensão da campanha, uma medida habitual enquanto as atualizações ainda estão a chegar aos utilizadores.
O que se sabe sobre a falha
O boletim da Google classifica a CVE-2026-58704 como uma vulnerabilidade de gravidade elevada. A origem é um erro lógico no modem que pode permitir contornar uma verificação de permissões.
A exploração não exige que o utilizador toque numa ligação ou instale uma aplicação. Contudo, também não significa que qualquer Pixel possa ser controlado remotamente a partir de qualquer lugar. A descrição técnica indica que o atacante precisa de estar numa rede próxima ou adjacente e de cumprir outras condições no dispositivo. A Google fala em exploração “limitada e direcionada”, não numa campanha massiva contra todos os utilizadores.
Além desta falha, o boletim inclui várias vulnerabilidades críticas no modem, sistema telefónico, ambiente de execução seguro, gestor de arranque e outros componentes. Algumas podem permitir execução de código e outras elevação de privilégios. Ter muitas correções no mesmo pacote não prova que todas estejam a ser exploradas; a Google sinalizou apenas a CVE-2026-58704 como usada em ataques.
Como atualizar um Google Pixel
No telemóvel, abra Definições, entre em Segurança e privacidade, escolha Sistema e atualizações e depois Atualização de segurança. Instale a versão disponível e reinicie o equipamento quando for pedido.
Depois do reinício, volte ao mesmo menu e confirme que o nível de atualização de segurança indica 5 de setembro de 2026 ou uma data posterior. A distribuição pode ser faseada, pelo que a atualização pode não aparecer ao mesmo tempo em todos os países, operadores ou modelos.
O boletim aplica-se aos dispositivos Pixel que ainda recebem suporte. Isso inclui a nova gama Pixel 11 vendida oficialmente em Portugal, mas o utilizador deve verificar o seu modelo nas páginas de suporte da Google. A notícia não se aplica automaticamente a todos os telemóveis Android de outras marcas, porque a correção específica está no boletim Pixel. Samsung, Xiaomi e outros fabricantes seguem calendários próprios para as partes do Android que afetam os seus equipamentos.
Atualizar é a medida principal
Não existe indicação de que seja necessário repor o telemóvel ou apagar aplicações. A ação recomendada é instalar a atualização oficial e manter o Google Play Protect ativo. Evite ficheiros ou instruções que prometam corrigir a falha fora das Definições do sistema.
Se o equipamento deixou de receber atualizações, o risco não pode ser avaliado apenas por esta vulnerabilidade. Um modelo sem suporte acumula correções em falta ao longo do tempo, o que deve pesar na decisão de continuar a utilizá-lo para contas bancárias, autenticação e dados sensíveis.
A confirmação de ataques reais torna esta atualização prioritária, mas não justifica alarmismo. A Google detetou exploração limitada, lançou a correção e ainda não publicou detalhes suficientes para descrever uma campanha ampla. Para a maioria dos proprietários de um Pixel suportado, instalar o pacote e confirmar a data da correção é a resposta adequada.
Fontes: Google Pixel · BleepingComputer · Android

