


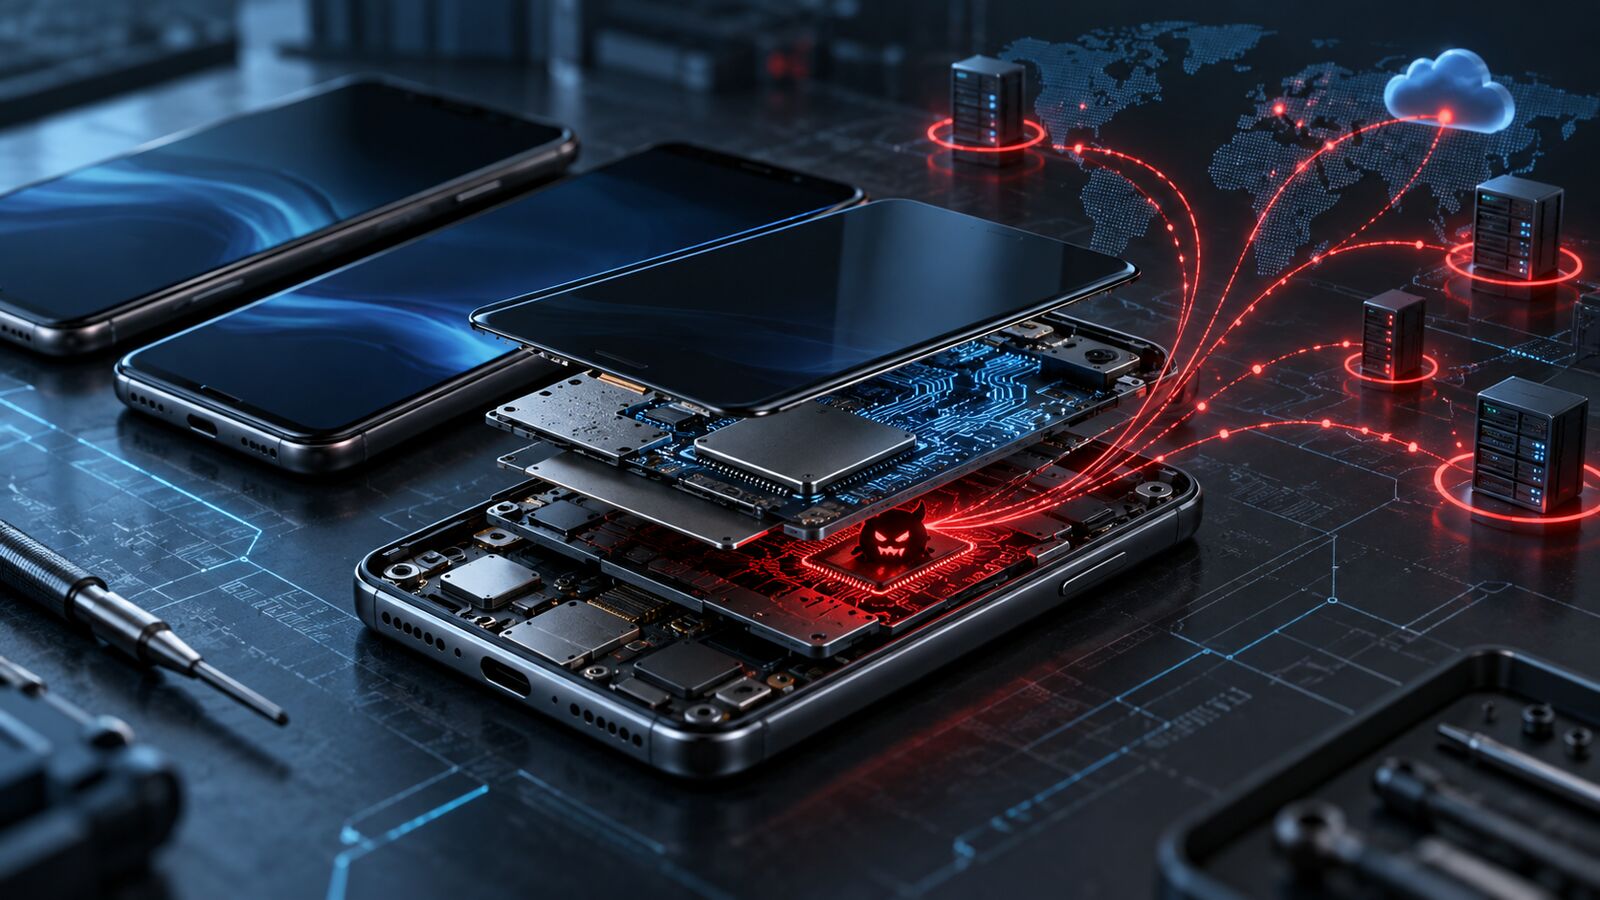
Uma campanha de malware chamada Midnight Mimosa foi encontrada já instalada no firmware de milhares de telemóveis Android económicos. Isto significa que o software malicioso pode estar presente antes de o utilizador ligar o equipamento pela primeira vez e não resulta da instalação posterior de uma aplicação suspeita.
A investigação foi publicada pela Bitdefender a 8 de outubro. Os investigadores observaram a campanha em dispositivos de várias marcas e em mais de 150 países durante cerca de dois anos. França, Itália e Espanha estão entre os países com mais deteções, embora o estudo não apresente números específicos para Portugal.
O malware fica escondido no sistema
O componente principal apresenta-se como uma aplicação do sistema e tem privilégios elevados. Segundo a análise, consegue instalar e remover aplicações sem confirmação, conceder permissões e carregar código fornecido remotamente. Também pode desativar temporariamente a Google Play Store durante a instalação de uma aplicação, uma técnica usada para reduzir a probabilidade de deteção pelo Play Protect.
A Midnight Mimosa terá sido usada sobretudo para fraude publicitária. O sistema instala aplicações disfarçadas de ferramentas de meteorologia, bloqueio de aplicações, gestão de ficheiros ou reconhecimento de texto. Estas aplicações podem mostrar anúncios invisíveis e registar cliques que o dono do telemóvel nunca realizou.
Outra função transforma o equipamento num proxy residencial. Na prática, terceiros podem encaminhar tráfego de internet através da ligação do telemóvel, fazendo com que esse tráfego pareça ter origem na rede da vítima. Esta infraestrutura também pode integrar redes de dispositivos comprometidos usadas em ataques de negação de serviço.
A lista de modelos exige cautela
A Bitdefender encontrou a maior concentração de deteções nos modelos S200 X, associado à Doogee, e KINGKONG X, associado à Cubot. A análise também registou aparelhos sem marca e imitações que usam nomes semelhantes aos de equipamentos populares.
Isto não permite concluir que todos os exemplares desses modelos estejam infetados. Os próprios investigadores salientam que os nomes recolhidos servem sobretudo como indício de uma cadeia de distribuição baseada em firmware económico e equipamentos vendidos em mercados internacionais. Também não foi determinado em que ponto da cadeia de fornecimento o malware foi acrescentado, nem quem teve responsabilidade direta.
Os dispositivos analisados usam plataformas MediaTek, mas o relatório não atribui a infeção ao fabricante dos processadores. A presença no firmware aponta para uma alteração feita antes da venda, possivelmente por um fabricante de equipamento, integrador de software, parceiro logístico ou outro intermediário.
Não existe uma remoção simples
Por estar instalado na partição do sistema e assinado como componente da plataforma, o malware não pode ser removido como uma aplicação normal. Uma reposição de fábrica também poderá não resolver o problema, porque volta a carregar o mesmo firmware comprometido.
A remoção técnica exige alterar ou substituir o firmware, ou desativar componentes através de ferramentas avançadas. Nenhuma destas opções é adequada para a maioria dos utilizadores e pode inutilizar o equipamento. Sem uma atualização confirmada do fornecedor, substituir o telemóvel poderá ser a solução prática mais segura para um aparelho comprovadamente afetado.
A investigação também identificou 13 aplicações na Google Play que comunicavam com a mesma infraestrutura. Estas aplicações não tinham os privilégios do componente instalado no firmware, mas mostram que a campanha não dependia apenas dos equipamentos vendidos já comprometidos.
A descoberta evidencia um risco diferente do malware descarregado através de uma mensagem ou loja não oficial. Neste caso, a confiança é quebrada antes da compra: o sistema que deveria proteger o utilizador é o ponto de entrada da ameaça.
Fontes: Bitdefender · BleepingComputer · The Record

